Defesa em profundidade em cinco camadas
A segurança da plataforma é estruturada em camadas concêntricas, cada uma com modos de falha independentes, de modo que a violação de uma não conceda acesso à seguinte.
- Perímetro de rede. Mitigação de DDoS, rate limiting, filtragem geográfica de requisições onde restrições jurisdicionais se aplicam e TLS para toda comunicação com o cliente. Serviços voltados ao exterior são isolados dos planos de dados internos.
- Lógica de aplicação. Validação de entrada antes da lógica de negócio, consultas parametrizadas que eliminam superfícies de injeção, gestão de sessão com tokens de curta duração e vínculo a dispositivo, e controles de acesso baseados em papel que impedem escalonamento de privilégio.
- Camada de dados. Criptografia em repouso para todos os dados de usuário e logs operacionais sensíveis, criptografia em nível de campo para registros de identidade de alto valor, log de acesso em cada consulta a tabelas sensíveis e alertas automatizados sobre padrões anômalos de acesso.
- Gestão de chaves. Módulos de segurança de hardware para shares de chave de custódia conforme §6.1, separação de funções aplicada estruturalmente e não apenas procedimentalmente, e acesso a HSMs condicionado a aprovação multipartidária com trilhas de auditoria retidas indefinidamente.
- Físico e pessoal. Infraestrutura hospedada em instalações que atendem padrões SOC 2, logs de acesso para entrada física em qualquer ambiente com chaves ou dados de produção, e protocolos de segurança de pessoal incluindo checagens de antecedentes e concessões de acesso de menor privilégio revisadas trimestralmente.
Custódia verificável
A custódia roda em shares de chave por limiar em vez de uma única chave mestra, e holdings cold ficam atrás de uma política de assinatura que nenhum indivíduo completa sozinho. A afirmação ZK-PoR é estreita: em uma época de ledger declarada, os holdings on-chain sob controle da plataforma eram pelo menos iguais aos passivos do ledger. Uma prova de reservas que exagera o que prova é pior do que nenhuma prova.
Segregação de ativos de clientes
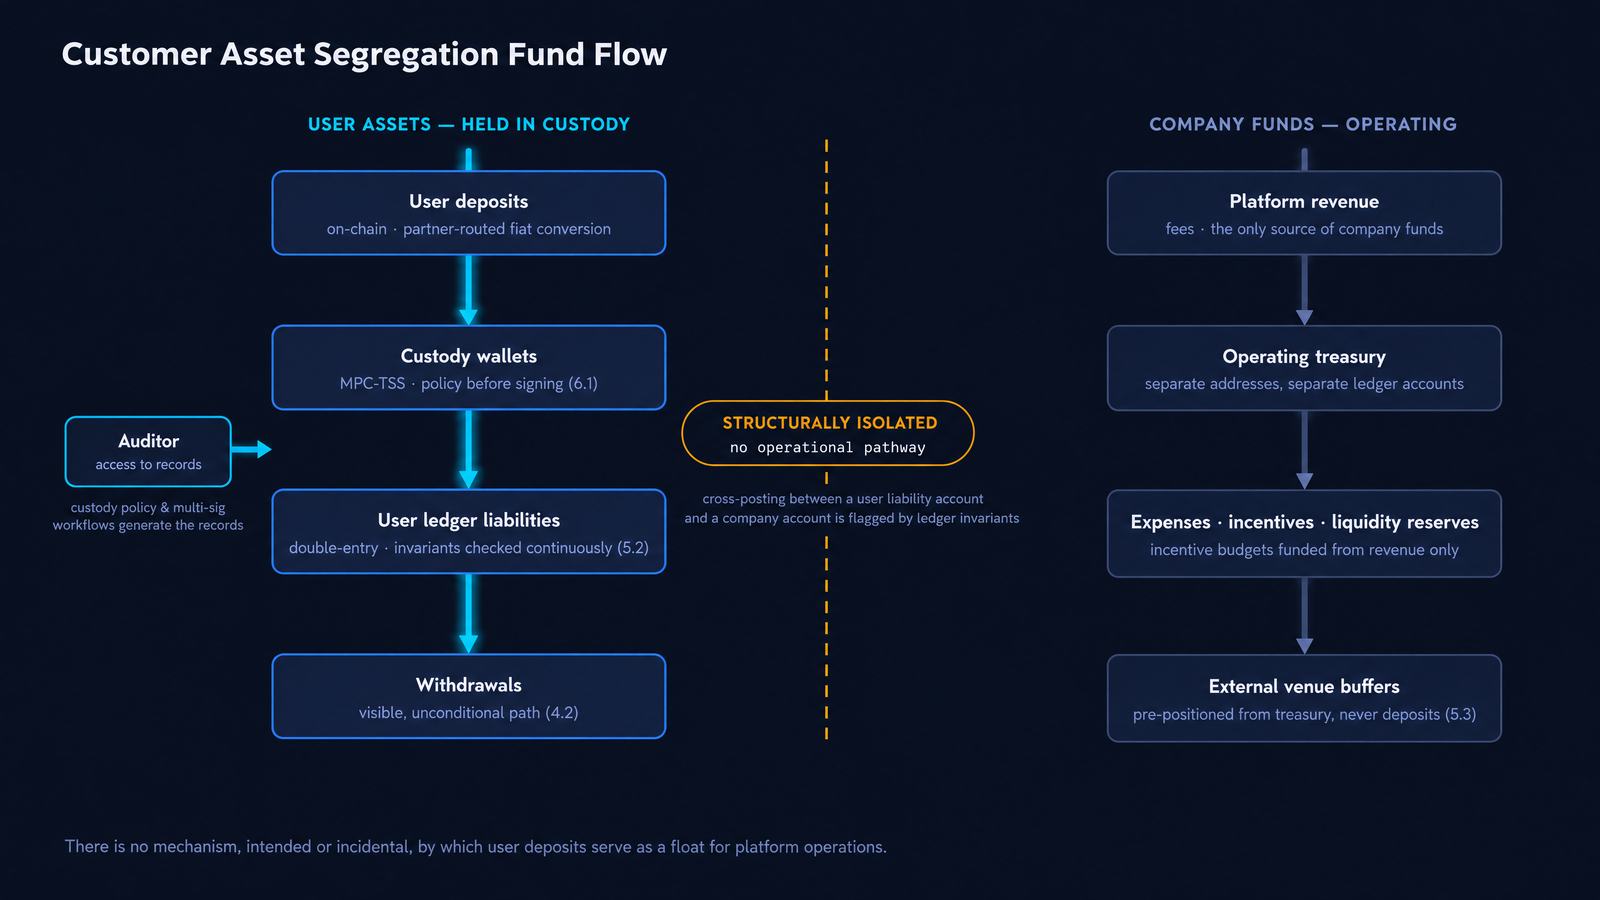
Ativos de usuários em custódia são segregados dos fundos operacionais da empresa no nível de ledger e de carteira. As carteiras de custódia que detêm depósitos de usuários não têm caminho operacional para os endereços de tesouraria que cobrem despesas da plataforma, operações de liquidez ou orçamentos de incentivo. Reservas de incentivo e liquidez são financiadas apenas com receita da empresa; não há mecanismo — intencional ou incidental — pelo qual depósitos de usuários sirvam de float para operações da plataforma.
A segregação on-chain significa que a empresa não pode transferir ativos de usuários sem passar pela política de custódia e pelos fluxos de multiassinatura em §6.1, que geram registros visíveis a auditores. A segregação no ledger interno significa que qualquer lançamento incorreto que mova valor entre uma conta de passivo de usuário e uma conta da empresa é sinalizado pelos invariantes de partida dobrada descritos em §5.2.
Vigilância de mercado
Três padrões de manipulação representam as ameaças mais comuns a um ambiente justo de trading de varejo: wash trading, spoofing e front-running coordenado em eventos de launchpad. Manipulação de mercado confirmada resulta em encerramento de conta, clawback de ganhos para o fundo de seguro quando tecnicamente viável e reporte às autoridades aplicáveis. A tabela de sanções é publicada e aplicada de forma uniforme.
Resolução de disputas
Disputas seguem um caminho documentado de escalonamento: ticket de suporte no app com evidência documentada, revisão por analista de suporte de primeiro nível com acesso ao registro completo da transação, escalonamento a analista sênior de conformidade para casos não resolvidos e resultado formal por escrito dentro de uma janela de resolução publicada. Toda disputa escalonada sobre discrepâncias de execução, latência de liquidação ou retenções de conta relacionadas à conformidade é adjudicada estritamente contra logs de execução imutáveis (§5.2) e telemetria padronizada AML/KYT (§10.2).
Veto de conformidade
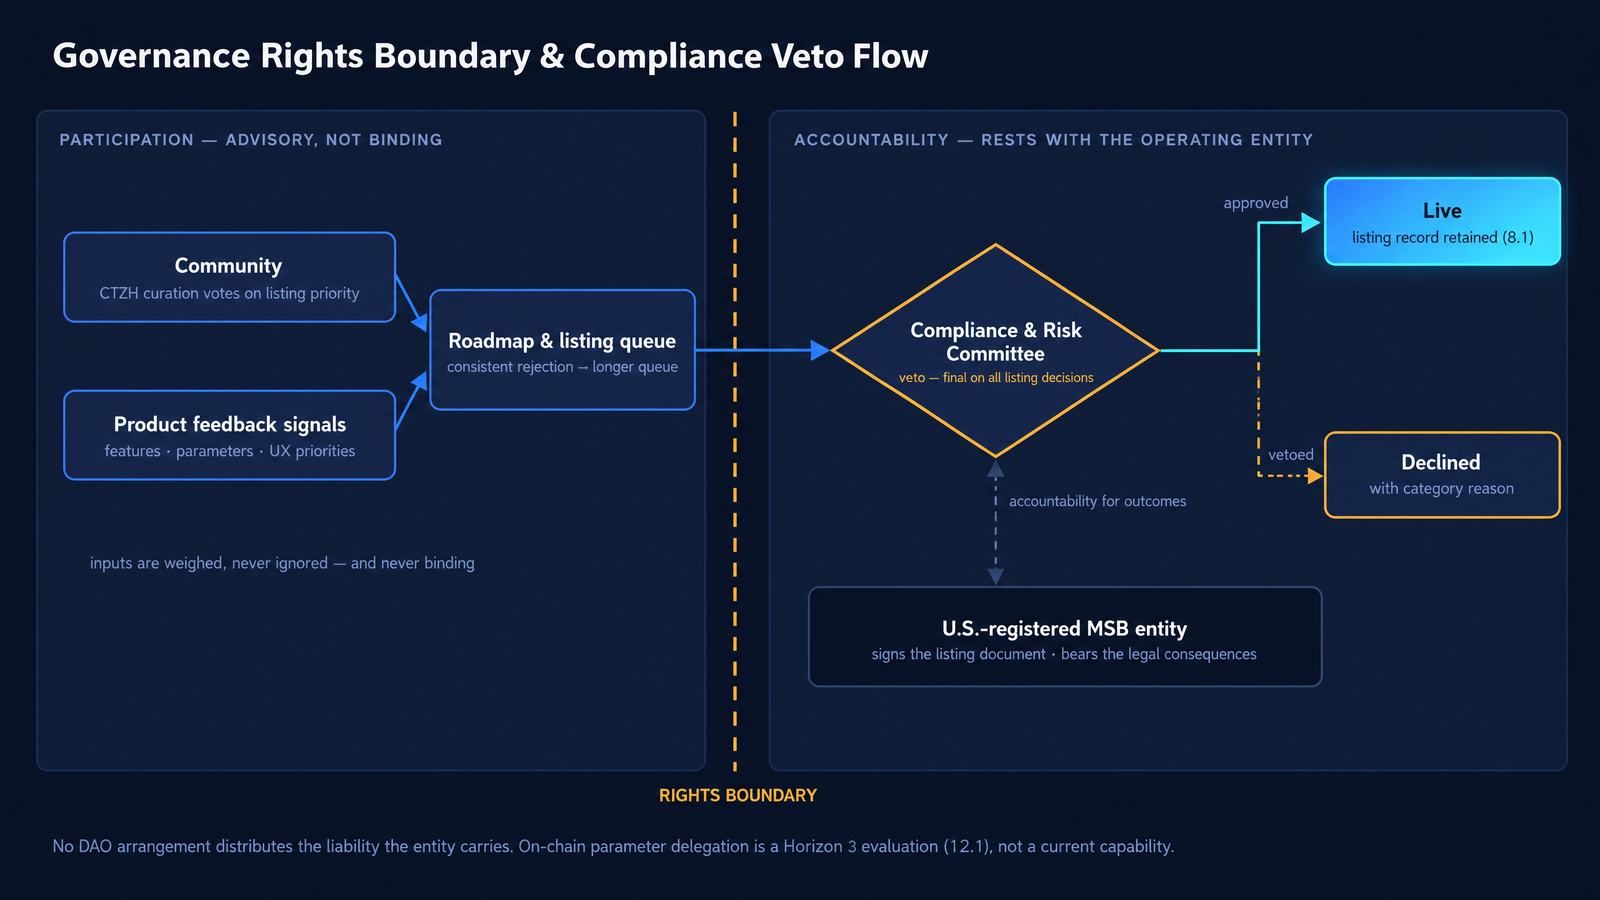
O comitê de conformidade e risco retém veto sobre qualquer resultado de listing, independentemente da margem de votos. Isso é um reconhecimento estrutural de que a entidade que assina o documento de listing é também a que enfrenta as consequências regulatórias e jurídicas do que lista.